
„Engem ugyan ki támadna meg?” – A kiberbiztonság már a sarki vállalkozásnak is létkérdés
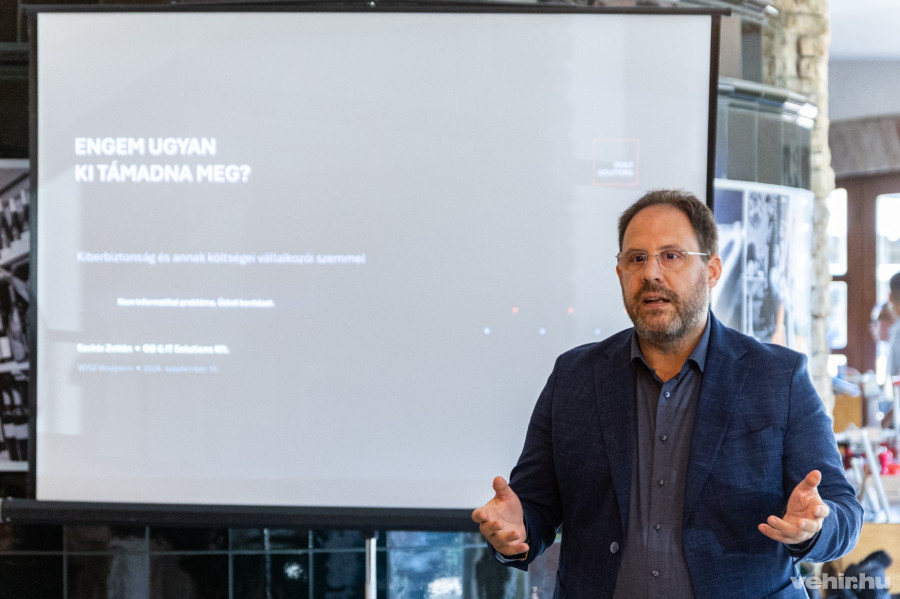
A VOSZ Veszprémi Szervezete által tető alá hozott rendezvény pontosan arra a tévhitre világított rá, amit a legtöbb cégvezető magáénak tud: velem ez úgysem történhet meg. Szekér Zoltán, az OD & IT Solutions Kft. szakértője rögtön a nyitóelőadásban lerántotta a leplet erről a naivitásról. A kibertérben ugyanis nincsenek szektorok, nincs minimális létszám vagy bevételi határ. Bárki áldozattá válhat, legyen az egy mikrovállalkozás vagy akár egy állami szervezet.
A hackereknek egyetlen dolog számít igazán, az adat. Minél több ügyféladattal rendelkezünk, annál értékesebb célpontok vagyunk. Sokan azt hiszik, egy jól megtervezett, kifejezetten ellenük irányuló akció áldozatai lettek, pedig a valóság ennél sokkal prózaibb. A kiberbűnözők szoftverei éjjel-nappal automatikusan pásztázzák az internetet, sérülékeny pontokat, nyitva felejtett digitális kiskapukat keresve. Nem a személyünk vagy a cégünk a fontos számukra, egyszerűen csak pénzt akarnak csinálni a mi gyengeségeinkből.
A Marika78 jelszó és a láthatatlan kár
A legtöbb esetben még csak technikai bravúr sem kell egy cég megbénításához. Szekér Zoltán kiemelte, a legfőbb hiba legtöbbször a fájdalmasan gyenge jelszóhasználat. Sokan évekig nem cserélnek jelszót, a mindenhová bepötyögött „Marika78” és társai pedig tálcán kínálják fel a céges titkokat a behatolóknak. A károkozás ráadásul nem feltétlenül jelenti a bankszámla azonnali lenullázását. Elég, ha a behatolók egy gyártási folyamatban arrébb tesznek egy tizedesvesszőt, a milliós kár máris garantált, a probléma pedig sokszor észrevétlen marad, míg már túl késő.
A digitális térben a bizalomvesztés jelenti a legnagyobb fenyegetést. A hackerek előszeretettel hatnak az érzelmekre, egy pánikkeltő SOS e-mail a jelszó megváltoztatásáról csodákra képes a bűnözők oldalán. A statisztikák is sokat elárulnak, ezek alapján tavaly mintegy 2,4 milliárd forintnyi kárt okoztak Magyarországon az ilyen jellegű incidensek. Ha pedig a támadás miatt a cég kénytelen három hétre leállni, a rideg tapasztalatok azt mutatják, hogy két éven belül garantált a csőd. Egyetlen meggondolatlan e-mail tehát valóban a vállalkozás végét jelentheti.
Amikor a baj már megtörtént
Amikor a cégvezető arra eszmél, hogy a rendszerek titkosítva vannak és zsarolóüzenet villog a monitorokon, már késő kapkodni. Fehér Sándor, a White Hat IT Security Kft. szakértője elmondta, egy sikeres támadás költsége az éves árbevétel egy és öt százaléka között is mozoghat. Ez az összeg messze nem csupán az informatikai szakértők és a helyreállítás díját jelenti. Olyan járulékos költségekkel kell számolni, mint az azonnali árbevétel-kiesés, a partnerek és hatóságok felé fizetendő bírságok, az új szoftverek beszerzése, és ami a legfájóbb: az elvesztett ügyfelek és meghiúsult üzletek.
Bár Fehér Sándor is találkozott már olyan végzetes esettel, amikor egy incidens után a cég végleg bezárt, hangsúlyozta a transzparens kommunikáció életmentő szerepét. Ha a baj megtörténtekor a cégvezetés nem eltussolni próbálja az ügyet, hanem őszintén és gyorsan tájékoztatja az érintetteket, a bizalom megőrizhető. Sőt, egy jól és egyenesen kommunikált krízishelyzet a végén még növelheti is az ügyfelek hűségét, ahogy arra már a hazai piacon is volt precedens.
Nulla forintos védőoltások cégeknek
A legfontosabb tanulság az volt, hogy a megelőzés nem feltétlenül követel súlyos informatikai beruházásokat. Rengeteg olyan lépés létezik, ami szó szerint nulla forintba kerül, mégis védőhálót húz a cég köré. Ha egy gyanús utalási kérés vagy meglepő telefonhívás érkezik, a legegyszerűbb védekezés egy gyors visszahívás és ellenőrzés a partner felé, ami teljesen ingyen van. Ugyanennyibe kerül a kétfaktoros hitelesítés beállítása minden fontos fiókon, vagy a kilépő dolgozók jogosultságainak azonnali és szigorú visszavonása.
Az alacsony költségvetésű, de annál hatékonyabb megoldások közé tartozik az automatikus szoftverfrissítések engedélyezése, valamint egy elkülönített biztonsági mentés létrehozása. Az utóbbinál kritikus pont a visszaállítás rendszeres tesztelése, hiszen a mentés önmagában semmit sem ér, ha a baj pillanatában derül ki, hogy a fájlok használhatatlanok. A lényeg a stratégia és a felkészültség: ne akkor kezdjük el keresni az informatikus vagy az incidenskezelő szakember telefonszámát, amikor már ég a ház, hanem tudjuk pontosan, mit és kivel fogunk csinálni a támadást követő első, sorsdöntő huszonnégy órában.